


Die unterschätzte Angriffsfläche
Wie sich OT-Wartungszugänge absichern lassen
Wartung, Fernzugriff und Engineering gehören zum Alltag in modernen Produktionsumgebungen. Doch jeder notwendige Zugang zu Maschinen und Anlagen erweitert gleichzeitig die Angriffsfläche. Dieser Beitrag zeigt, wo sich Risiken verbergen und wie Unternehmen sich schützen können.
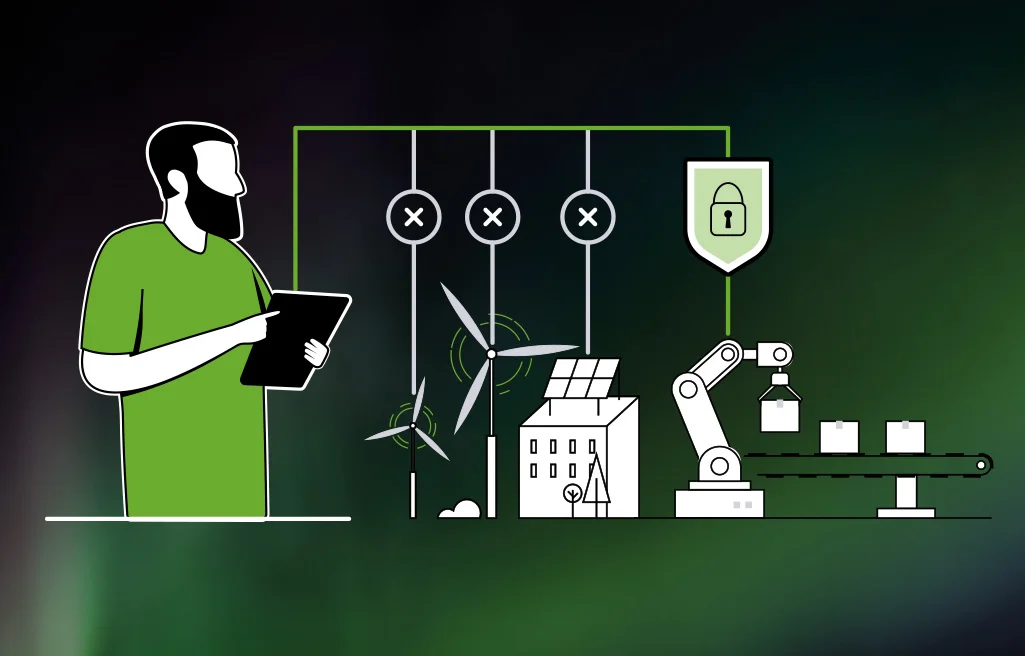
Wartungszugänge für Maschinen und Anlagen sind in produzierenden Unternehmen heute unverzichtbar: Servicetechniker müssen Steuerungen konfigurieren, Anlagenhersteller brauchen Zugriff für Wartungsarbeiten und interne Engineering-Teams müssen Programme auf die unterschiedlichen SPSen übertragen können.
Über die Wartungszugänge sind folglich besonders kritische Systeme erreichbar. Gleichzeitig sind die Zugänge häufig mit weitreichenden Berechtigungen ausgestattet. Darüber hinaus gibt es eine Vielzahl von Akteuren, die Zugang auf die jeweiligen Maschinen und Anlagen braucht. Genau diese Kombination macht Wartungszugänge zu einem besonders attraktiven Ziel für Cyberattacken.
Wartungszugänge erfordern besonderen Schutz
Bei Wartungszugängen gibt es einige typische Konstellationen, die das Risiko für einen erfolgreichen Angriff deutlich vergrößern:
- Gemeinsam genutzte Konten: Mehrere Techniker verwenden dasselbe Benutzerkonto, so dass sich nicht nachvollziehen lässt, wer welche Änderungen vorgenommen hat. Außerdem besteht die Gefahr, dass die Zugangsdaten weitergegeben werden und das Unternehmen den Überblick darüber verliert, wer über diese Daten verfügt.
- Unkontrollierter Fernzugriff: Fernzugriffe werden zwar verschlüsselt, aber es gibt keinerlei Kontrolle, von wo der Zugriff erfolgt und wer ihn aufbaut. Wer über die Zugangsdaten verfügt, erreicht die Systeme ohne weitere Kontrollen.
- Weitreichende Berechtigungen: Ein Dienstleister soll nur einen Motor in der Maschine warten, erhält aber Zugang zur gesamten Produktionsanlage. Wird sein Zugang kompromittiert, kann sich ein Angreifer von dort aus möglicherweise im Netzwerk bewegen und weitere Systeme erreichen.
- Direkt erreichbare OT-Systeme: Sind Steuerungen oder andere Komponenten direkt über das Internet erreichbar, sind keinerlei kontrollierte Verbindungen möglich.
Diese unterschiedlichen Risiken zeigen, dass ein wirksames Schutzkonzept ein Zusammenspiel aus Netzwerkarchitektur, Zugriffsmanagement und sicheren Verbindungen erfordert. Mit der Endian Secure Digital Platform können Unternehmen ein solches Schutzkonzept über eine einzige Lösung einrichten. Dabei sind folgende Schritte wichtig:
- Zugangspunkt von Steuerung trennen
Ein zentraler Sicherheitsaspekt für die OT ist die Trennung der Wartungszugänge von den Steuerungen. Statt direkten Zugriff auf Steuerungssysteme zu gewähren, sollte ein Security-Gateway als kontrollierende Übergabestelle vorgeschaltet werden. Security-Gateways sind mit mehreren Sicherheitsfunktionen ausgestattet, die für ein deutlich verbessertes Schutzniveau sorgen: Eine Firewall regelt, welche Verbindungen zugelassen werden. Dabei können Anwender beispielsweise bestimmen, von welchem Land ein Zugriff erfolgen darf. Durch die Einrichtung von Netzwerkzonen lässt sich festlegen, welche Systeme im Unternehmen miteinander kommunizieren dürfen. Die Kommunikation selbst wird dabei permanent durch ein IDS/IPS überwacht, um eventuelle Schadprogramme frühzeitig zu erkennen und zu blockieren. - Zugriffe zentral kontrollieren
Für einen sicheren Fernzugriff ist ein zentrales Rollen- und Berechtigungsmanagement essentiell. Nur so können Unternehmen nachvollziehen, welche Personen wann auf die Systeme zugreifen und welche Maßnahmen sie dort durchführen.
Über das Endian Switchboard, das zentrale Management-Tool der Endian Secure Digital Platform, lassen sich Benutzer, Geräte und Berechtigungen verwalten. Das Least-Privilege-Prinzip ist darüber einfach umzusetzen: Jeder Anwender erhält nur die Berechtigungen, die für die Erfüllung seiner Aufgaben relevant sind. Für Fernzugriffe ist zudem eine starke Authentifizierung entscheidend. Eine Mehrfaktor-Authentifizierung erschwert es Angreifern, mit gestohlenem Benutzernamen und Passwort direkten Zugang zur OT zu erhalten. Darüber hinaus besteht die Möglichkeit, jeden Zugriff vorab genehmigen zu lassen und die Fernwartungssitzung per Videoaufzeichnung zu dokumentieren. - Verbindungen schützen
Sobald Benutzer eindeutig identifiziert und die Berechtigungen geklärt sind, bleibt die Verbindung zwischen Endgerät und OT-Umgebung ein weiterer kritischer Teil der Sicherheitsarchitektur. Insbesondere bei Fernwartungen und Engineering-Zugriffen müssen sensible Daten und Steuerbefehle sicher zwischen dem Endgerät des Anwenders und den entfernten OT-Systemen übertragen werden.
Die Endian Connect App stellt einen sicheren Tunnel zwischen dem Endpunkt des Anwenders und den entfernten Ressourcen her. Mit nativer Unterstützung von Windows und macOS können Anwender von ihren bevorzugten Geräten auf die entfernten Ressourcen zugreifen.
Fazit
Wartungs- und Engineering-Zugänge sind für den Betrieb moderner Produktionsanlagen unverzichtbar, stellen jedoch auch eine potenzielle Angriffsfläche dar. Ein wirksamer Schutz entsteht durch die Kombination von Netzwerkarchitektur, Zugriffsmanagement und abgesicherten Verbindungen.
Brauchen Sie untersützung bei der Absicherung ihrer Wartungszugänge?

Wie Angreifer in Europa hereinkommen
ENISA Threat Landscape 2025
Ein Wartungszugang bietet genau das, was Angreifer suchen: gültige Zugangsdaten und ein erreichbares System. Die ENISA hat für die EU ausgewertet, womit Angriffe beginnen. Die beiden häufigsten Wege führen direkt dorthin.
Quelle: ENISA Threat Landscape 2025, 4.875 ausgewertete Vorfälle in der EU, Juli 2024 bis Juni 2025, Werte gerundet.
der Angriffe begannen mit Phishing, dem häufigsten Weg zu gültigen Zugangsdaten
begannen mit der Ausnutzung einer Schwachstelle, etwa an erreichbaren Systemen
der Angriffe wurden über Botnetze eingeleitet