


La superficie di attacco sottovalutata
Come proteggere gli accessi di manutenzione OT
Manutenzione, accesso remoto ed engineering fanno parte della quotidianità nei moderni ambienti produttivi. Ma ogni accesso necessario a macchine e impianti aumenta anche la superficie di attacco. In questo articolo vediamo dove si nascondono i rischi e come proteggersi.
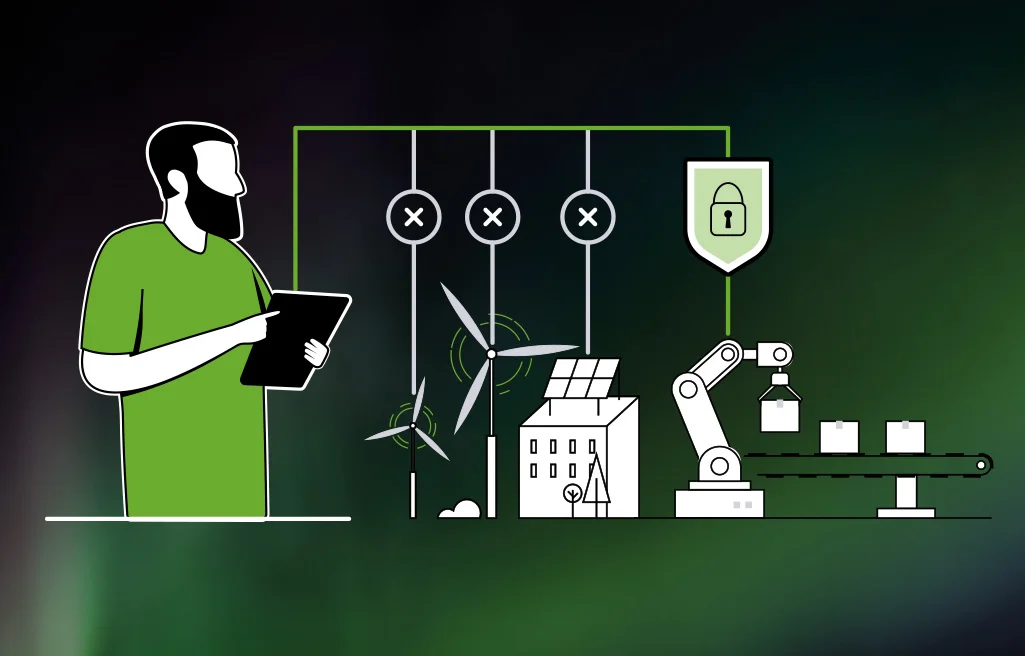
Gli accessi di manutenzione per macchine e impianti sono oggi indispensabili nelle aziende di produzione: i tecnici di assistenza configurano i controllori, i costruttori di impianti hanno bisogno di accesso per gli interventi di manutenzione e i team di engineering interni devono trasferire i programmi sui diversi PLC.
Attraverso questi accessi si raggiungono quindi sistemi particolarmente critici. Allo stesso tempo, gli accessi hanno spesso permessi molto ampi. In più, sono tanti gli attori che hanno bisogno di accedere alle stesse macchine e impianti. Proprio questa combinazione rende gli accessi di manutenzione un obiettivo particolarmente interessante per gli attacchi informatici.
Gli accessi di manutenzione richiedono una protezione speciale
Negli accessi di manutenzione ci sono alcune situazioni tipiche che aumentano notevolmente il rischio di un attacco riuscito:
- Account condivisi: più tecnici usano lo stesso account utente, quindi non si può ricostruire chi ha fatto quale modifica. C'è anche il rischio che le credenziali vengano passate ad altri e che l'azienda perda il controllo su chi le possiede.
- Accesso remoto non controllato: gli accessi remoti sono criptati, ma non c'è nessun controllo su da dove avviene l'accesso e chi lo attiva. Chi ha le credenziali raggiunge i sistemi senza ulteriori controlli.
- Permessi troppo ampi: un fornitore deve occuparsi solo di un motore della macchina, ma riceve accesso a tutto l'impianto di produzione. Se il suo accesso viene compromesso, un attaccante può muoversi nella rete e raggiungere altri sistemi.
- Sistemi OT accessibili direttamente: se i controllori o altri componenti sono raggiungibili direttamente da internet, non è possibile nessuna connessione controllata.
Questi diversi rischi mostrano che una protezione efficace richiede l'interazione tra architettura di rete, gestione degli accessi e connessioni sicure. Con Endian Secure Digital Platform, le aziende possono impostare questa protezione con un'unica soluzione. Ecco i passaggi più importanti:
- Separare il punto di accesso dal controllore
Un aspetto centrale della sicurezza OT è separare gli accessi di manutenzione dai controllori. Invece di concedere l'accesso diretto ai sistemi di controllo, è meglio inserire un security gateway come punto di passaggio controllato. I security gateway hanno diverse funzioni di sicurezza che migliorano molto il livello di protezione: un firewall regola quali connessioni sono permesse. Per esempio, puoi decidere da quale paese è possibile accedere. Con le zone di rete puoi stabilire quali sistemi dell'azienda possono comunicare tra loro. La comunicazione viene inoltre monitorata in modo continuo da un IDS/IPS, che riconosce e blocca eventuali malware in anticipo. - Controllare gli accessi in modo centralizzato
Per un accesso remoto sicuro, una gestione centralizzata di ruoli e permessi è essenziale. Solo così le aziende sanno chi accede ai sistemi, quando lo fa e quali operazioni svolge.
Con Endian Switchboard, lo strumento di gestione centrale di Endian Secure Digital Platform, gestisci utenti, dispositivi e permessi. Il principio del privilegio minimo si applica facilmente: ogni utente riceve solo i permessi necessari per il proprio lavoro. Per gli accessi remoti è fondamentale anche un'autenticazione forte. L'autenticazione a più fattori rende più difficile per gli attaccanti ottenere l'accesso diretto all'OT con nome utente e password rubati. Puoi inoltre far approvare ogni accesso in anticipo e documentare la sessione di manutenzione remota con una registrazione video. - Proteggere le connessioni
Una volta identificati chiaramente gli utenti e chiariti i permessi, resta un altro punto critico dell'architettura di sicurezza: la connessione tra il dispositivo e l'ambiente OT. Soprattutto nella manutenzione remota e negli accessi di engineering, dati sensibili e comandi di controllo devono essere trasmessi in modo sicuro tra il dispositivo dell'utente e i sistemi OT remoti.
Endian Connect APP crea un tunnel sicuro tra il dispositivo dell'utente e le risorse remote. Con il supporto nativo per Windows e macOS, puoi accedere alle risorse remote dai tuoi dispositivi preferiti.
Conclusione
Gli accessi di manutenzione ed engineering sono indispensabili per il funzionamento dei moderni impianti di produzione, ma rappresentano anche una possibile superficie di attacco. Una protezione efficace nasce dalla combinazione di architettura di rete, gestione degli accessi e connessioni sicure.
Hai bisogno di supporto per proteggere i tuoi accessi di manutenzione?

Come gli aggressori entrano in Europa
ENISA Threat Landscape 2025
Un accesso di manutenzione offre proprio ciò che cercano gli aggressori: credenziali valide e un sistema raggiungibile. ENISA ha analizzato come iniziano gli attacchi nell'UE. Le due vie più comuni portano lì.
Fonte: ENISA Threat Landscape 2025, 4.875 incidenti analizzati nell'UE, da luglio 2024 a giugno 2025, valori arrotondati
degli attacchi è iniziato con il phishing, la via più comune a credenziali valide
è iniziato con lo sfruttamento di una vulnerabilità, spesso su sistemi raggiungibili
degli attacchi è stato avviato tramite botnet