


Sicheres Betriebssystem für IT- und OT-Gateways
EndianOS
Jedes Endian Gateway läuft auf endianOS. Das sichere, Linux-basierte Betriebssystem verbindet und schützt IT- und OT-Umgebungen. Von Zero-Trust-Zugriff über Session Recording bis zur Netzwerksegmentierung: endianOS hält Ihre Infrastruktur sicher und aktuell.
Für Business-Umgebungen
EndianOS UTM
EndianOS UTM schützt Ihr Unternehmensnetzwerk. Firewall, Intrusion Prevention und Antivirus sind in einer Lösung vereint. Ihr Team hat volle Kontrolle über den Netzwerkverkehr, sichere VPN-Verbindungen und eine übersichtliche Oberfläche, die die tägliche Verwaltung einfach macht. Einsatz auf Hardware, virtueller Maschine oder in der Cloud.
| Bedrohungsschutz | Firewall, Intrusion Prevention, Antivirus und Zero-Day-Schutz in einer Lösung. |
| Sichere Verbindungen | Verschlüsselte VPN-Verbindungen und kontrollierter Netzwerkzugang. |
| Einfache Verwaltung | Intuitive Weboberfläche, von überall erreichbar. |
| Flexibler Einsatz | Hardware, virtuelle Maschine oder Cloud. |
Für industrielle Umgebungen
EndianOS 4i
EndianOS 4i ist für industrielle Umgebungen entwickelt. Es schützt OT- und ICS-Netzwerke mit Firewall, Protokollfilterung und sicherem Fernzugriff, ohne den Betrieb zu unterbrechen. Legacy-Systeme und moderne Infrastruktur arbeiten Seite an Seite: sicher verbunden und zentral verwaltet.
| Industrieller Bedrohungsschutz | Firewall, Intrusion Prevention und Protokollfilterung für OT und ICS |
| Sichere Industrieverbindungen | Verschlüsselte VPN-Verbindungen und kontrollierter Zugang zu Industrienetzwerken. |
| Einfache Verwaltung | Intuitive Weboberfläche, ausgelegt für industrielle Deployments. |
| Flexibler Einsatz | Industriehardware, virtuelle Maschine oder Cloud. |
Was ist neu in Version 6.9
EndianOS 6.9
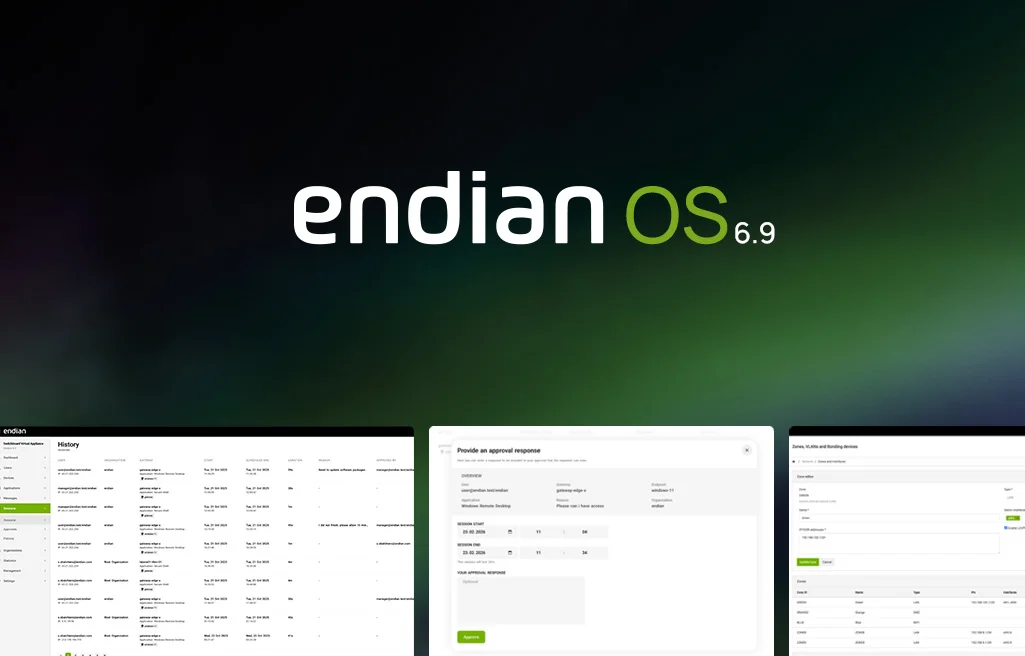
Das aktuelle Release bringt mehr Transparenz und Kontrolle in verteilte IT- und OT-Netzwerke. Die neuen Funktionen konzentrieren sich auf sicheren Fernzugriff, Netzwerkflexibilität und einfacheres Gateway-Management.
- Session Management & Recording: Jede Remote-Session im endian switchboard kann jetzt eine explizite Genehmigung erfordern, bevor sie gestartet wird. Sessions werden automatisch aufgezeichnet, um Audit- und Compliance-Anforderungen zu erfüllen. Die Aufzeichnungen lassen sich in S3-kompatiblem Speicher ablegen.
- Layer 2 VPN: Benutzer und Techniker erhalten bei Bedarf Layer-2-Zugang zu entfernten Netzwerken, als wären sie vor Ort. Das ermöglicht die Unterstützung von SCADA-Systemen, Legacy-Protokollen und Geräten ohne Standard-TCP/IP. Kein dauerhafter Tunnel erforderlich.
- Gateway Onboarding: Das Einrichten neuer Gateways geht schneller und ist weniger fehleranfällig. Bessere Prozesstransparenz, USB-Provisionierung und das Endian Management Center geben Administratoren volle Kontrolle über Konfiguration und Lifecycle-Management.
- Kernel-Upgrade auf Linux 6.6 LTS: Alle Produkte laufen jetzt auf dem Linux-Kernel 6.6 LTS. Bessere Performance, verbesserte Hardware-Kompatibilität und mehr Systemstabilität.
Online-Demo anfordern
EndianOS in Aktion
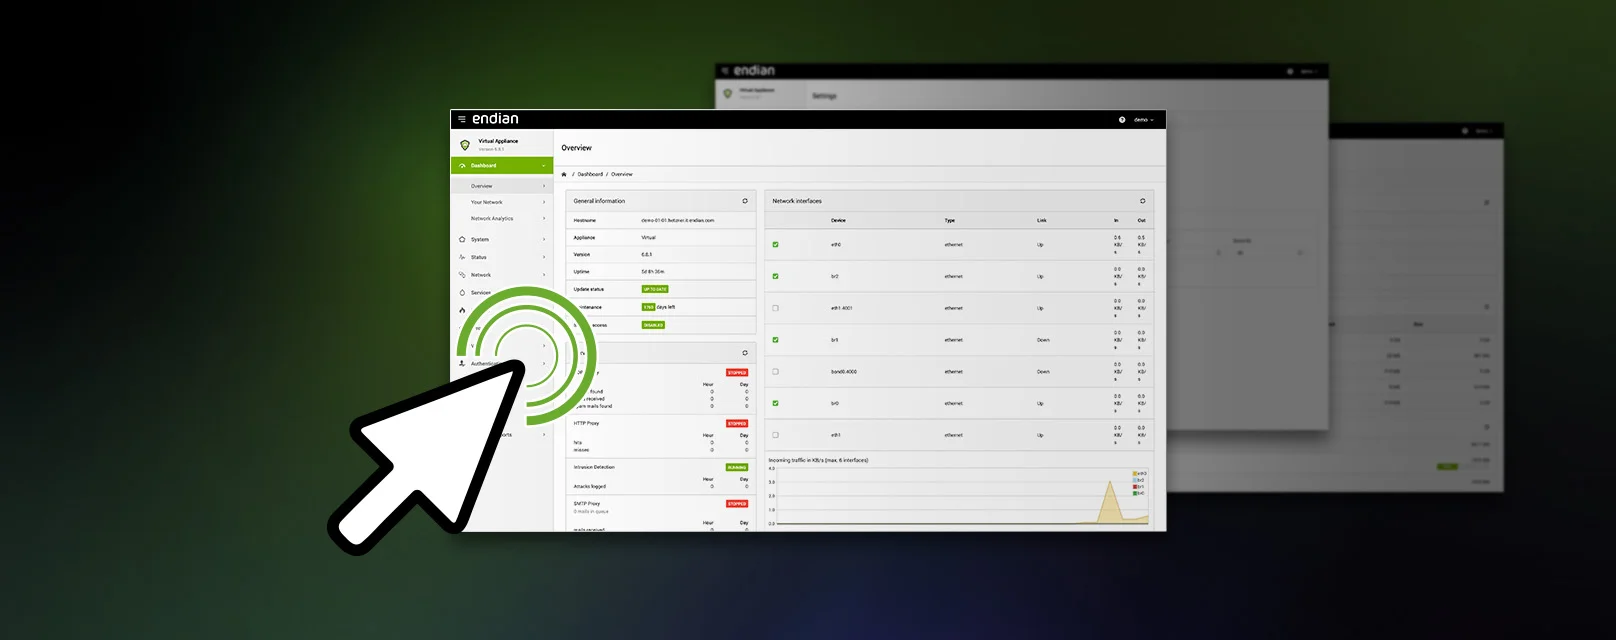
Möchten Sie sehen, wie endianOS in der Praxis funktioniert? Testen Sie unsere Live-Demo im View-only-Modus und erkunden Sie die Oberfläche in Ihrem eigenen Tempo. Sehen Sie, wie Funktionen organisiert sind und wie unkompliziert die Verwaltung von IT- und OT-Netzwerken sein kann.
Häufig gestellte Fragen
Was ist EndianOS?
EndianOS ist das sichere, Linux-basierte Betriebssystem, auf dem jedes Endian Gateway läuft und das IT- und OT-Umgebungen verbindet und schützt. Es deckt Zero-Trust-Zugriff, Session-Aufzeichnung und Netzwerksegmentierung ab und hält die Infrastruktur damit dauerhaft sicher und aktuell.
Was ist der Unterschied zwischen EndianOS UTM und EndianOS 4i?
EndianOS UTM schützt Geschäftsnetzwerke und kombiniert Firewall, Intrusion Prevention und Antivirus in einer Lösung, bereitstellbar auf Hardware, virtueller Maschine oder in der Cloud. EndianOS 4i ist dagegen für Industrieumgebungen ausgelegt und schützt OT- und ICS-Netzwerke mit Firewall, Protokollfilterung und sicherem Fernzugriff, ohne den laufenden Betrieb zu stören.
Wie lässt sich EndianOS bereitstellen?
EndianOS UTM steht für Hardware, virtuelle Maschine oder Cloud zur Verfügung, EndianOS 4i für industrielle Hardware, virtuelle Maschine oder Cloud. Damit lässt sich das Betriebssystem unabhängig von der bestehenden IT- oder OT-Infrastruktur einsetzen.
Was ist neu in EndianOS 6.9?
EndianOS 6.9 bringt unter anderem verpflichtende Genehmigung und automatische Aufzeichnung von Remote-Sessions über Endian Switchboard sowie ein On-Demand Layer-2-VPN für den Zugriff auf entfernte Netzwerke wie bei einer Vor-Ort-Verbindung. Zusätzlich wurde das Onboarding neuer Gateways vereinfacht, und alle Produkte laufen jetzt auf dem Linux-Kernel 6.6 LTS für bessere Performance und Stabilität.
Wie funktioniert das Layer-2-VPN in EndianOS?
Das On-Demand Layer-2-VPN gibt Nutzern und Technikern direkten Zugriff auf entfernte Netzwerke, als wären sie vor Ort, ohne dass ein dauerhafter Tunnel bestehen muss. Das ermöglicht auch die Anbindung von SCADA-Systemen, Legacy-Protokollen und Geräten, die kein Standard-TCP/IP unterstützen.
Wie funktioniert die Session-Aufzeichnung in EndianOS?
Über Endian Switchboard lässt sich jede Remote-Session so konfigurieren, dass sie vor dem Start eine explizite Genehmigung erfordert, und wird anschließend automatisch aufgezeichnet. Die Aufzeichnungen können in S3-kompatiblem Speicher für die langfristige Aufbewahrung abgelegt werden, um Audit- und Compliance-Anforderungen zu erfüllen.
Auf welchem Linux-Kernel basiert EndianOS?
Seit Version 6.9 läuft EndianOS auf dem Linux-Kernel 6.6 LTS. Das verbessert Performance, Hardware-Kompatibilität und Systemstabilität über alle Produkte hinweg.
Kann ich EndianOS vor dem Einsatz ausprobieren?
Ja, über eine Live-Demo im Ansichtsmodus lässt sich die Oberfläche von EndianOS unverbindlich erkunden. So sieht man vorab, wie die Funktionen organisiert sind und wie sich IT- und OT-Netzwerke damit sicher verwalten lassen.