


Consapevolezza sulla sicurezza
Phishing: come riconoscerlo e come reagire
Il phishing resta uno dei metodi di attacco più diffusi. Non punta sulla tecnologia, ma sulle persone. Con la giusta formazione, però, questa falla si può in gran parte chiudere. Questo articolo vuole dare un contributo concreto.
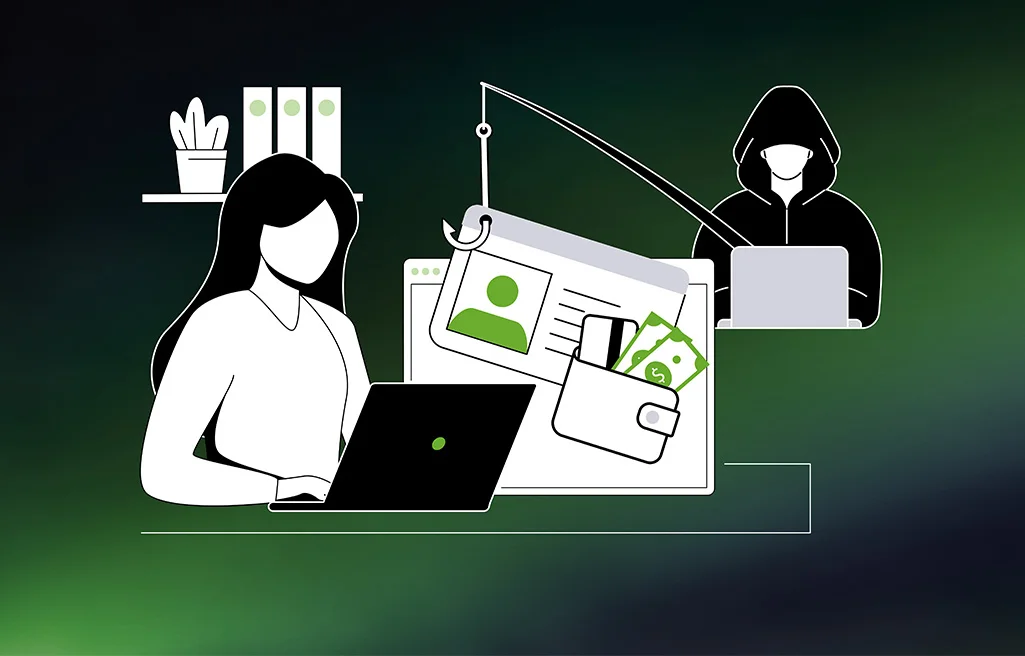
Firewall, controllo degli accessi, segmentazione della rete: oggi le protezioni tecniche contro gli attacchi informatici sono tante e aumentano in modo significativo il livello di sicurezza. Gli attaccanti lo sanno bene e per questo puntano su un'altra porta d'ingresso: il phishing. È un tipo di attacco che usa messaggi fraudolenti per spingere i dipendenti a condividere dati sensibili, installare malware o trasferire denaro.
Sempre più email: con l'AI attaccare è più facile
Spesso i truffatori usano l'email per il primo contatto e due fattori giocano a loro favore. Il primo: il volume di posta elettronica nelle aziende continua a crescere. Secondo un report di gennaio 2026 dell'associazione di settore Bitkom, ogni giorno arrivano in media 53 email in una casella aziendale. Un nuovo record per il traffico email professionale.
Il secondo: l'intelligenza artificiale. L'AI permette di automatizzare gli attacchi e riduce di molto il tempo necessario per prepararli ed eseguirli. In più, rende le email di phishing più credibili, e quindi più pericolose.
L'AI aiuta anche a scrivere testi curati e scorrevoli. Per questo errori di ortografia e di grammatica non sono più un segnale affidabile per riconoscere un'email di phishing.
Un rapido controllo per più sicurezza
Il phishing non sparirà. Per questo è importante dare a ogni email un'occhiata veloce prima di agire.
Questi segnali possono indicare un'email di phishing:
- Mittente: gli attaccanti usano spesso domini molto simili a un indirizzo affidabile, come endians.com o enbian.com al posto di endian.com. Su uno schermo piccolo, come quello dello smartphone, accorgersene è ancora più difficile.
- Destinatario: attenzione anche ai saluti generici, come "Gentile cliente" o "Spettabile ditta".
- Pressione: frasi come "Agisci subito", "Il tuo account sarà eliminato" o "Riservato – Richiesta dell'amministratore delegato" servono a far agire in fretta. Le richieste legittime raramente mettono così tanta pressione.
- Richiesta di password o dati sensibili: nessuna azienda seria chiede password o credenziali di accesso via email.
- Link o allegati: con un solo clic possono installare malware.
Email sospetta: cosa fare?
Se nella tua casella arriva un'email sospetta, ecco cosa conta:
- Non cliccare: non aprire link né allegati. Se ricevi quella che sembra una fattura, accedi direttamente al tuo account cliente sul sito dell'azienda e scaricala da lì.
- Non rispondere: non rispondere mai direttamente a una possibile email di phishing.
- Verifica la richiesta: invece di rispondere, contatta l'azienda mittente tramite il suo sito web, il tuo account manager o il servizio clienti. Importante: non usare numeri di telefono, indirizzi email o link presenti nell'email sospetta.
- Segnala: avvisa il team IT e l'azienda di cui è stata usata l'identità.
Le misure tecniche di protezione
Anche con tutte le precauzioni, può succedere che qualcuno in azienda cada in un'email di phishing. Può capitare a chiunque, anche alle persone più preparate.
Alcune misure tecniche di base aiutano a limitare i danni:
- Autenticazione a più fattori (MFA): quando possibile, aggiungi un secondo fattore di autenticazione. Così, anche se ottengono le credenziali, gli attaccanti non possono accedere subito ai sistemi.
- Software sempre aggiornato: aggiorna regolarmente i software. In questo modo le vulnerabilità note non possono essere sfruttate.
- Password manager: invece di usare la stessa password per più account, affidati a un password manager.
In ogni caso, vale una regola semplice: gestire le email con attenzione e prendersi qualche secondo in più. Stress e fretta sono i migliori alleati degli attaccanti.
Se ricevi un'email sospetta che sembra arrivare da Endian, scrivici direttamente a sales@endian.com e insieme possiamo verificare la situazione.

Numeri e fatti
Le persone fanno la differenza
Il phishing colpisce le persone, non la tecnologia. Questi quattro numeri mostrano perché l'attenzione conta.
Fonti: ENISA Threat Landscape 2025, BKA Bundeslagebild Cybercrime 2025 (ComputerBase), Bitkom beruflicher Mailverkehr
degli attacchi informatici inizia con il phishing
delle email di phishing usa già l'IA
arrivano ogni giorno in una casella aziendale
di euro di danni da attacchi informatici all'anno in Germania
Cybersecurity Bridge per IT & OT
Vi presentiamo la Secure Digital Platform
La Endian Secure Digital Platform offre una soluzione di sicurezza solida che protegge l'infrastruttura aziendale, le reti, i dispositivi, le applicazioni e gli utenti da minacce interne ed esterne.
Management Tools
Gli strumenti di gestione Endian sono una suite centralizzata per connettività, sicurezza e gestione del ciclo di vita, che aiuta a creare un ambiente Zero Trust.
Security Gateways
La famiglia di security gateways Endian offre una gamma completa di soluzioni IT & OT che garantiscono connettività di rete sicura, protezione avanzata e edge computing efficiente, con un utilizzo semplice e intuitivo.
Endpoint Connectivity
L'Endpoint Connectivity di Endian consente a utenti e macchine di connettersi rapidamente e in modo sicuro alla Secure Digital Platform.