


Sichere Produktionsnetze
Warum Segmentierung und Zugriffskontrolle entscheidend sind
Die Fertigungsindustrie rückt zunehmend ins Visier von Cyberkriminellen. Konsequente Netzwerksegmentierung und ein kontrollierter Fernzugriff helfen Unternehmen, Risiken zu begrenzen und Produktionsumgebungen widerstandsfähiger zu machen.
In der europäischen Bedrohungsstatistik für Cyberkriminalität spielt die Fertigungsindustrie eine vergleichsweise geringe Rolle. Allerdings ist Bewegung in die Zahlen gekommen, wie der ENISA Threat Landscape Report belegt: Gemessen am Anteil der gemeldeten Vorfälle pro Sektor ist die Branche binnen eines Jahres von Platz sieben auf Platz vier vorgerückt. Damit gehört die Fertigungsindustrie erstmals zu den fünf am stärksten betroffenen Sektoren in der EU.
Einer der wichtigsten Gründe für diesen Anstieg ist die zunehmende Vernetzung: Produktionssysteme sind heute vielfach mit IT-Netzwerken und externen Systemen verbunden, wodurch zusätzliche Eintrittspunkte für Angreifer entstehen. Je enger IT und OT technisch zusammenwachsen, desto größer wird die Angriffsfläche für Cyberkriminelle. Der ENISA Report bestätigt, dass neben mobilen Geräten insbesondere Systeme der Betriebstechnik (OT) ein attraktives Ziel für Cyberattacken sind.
Die Folgen eines Angriffs können gravierend sein. Eine Unterbrechung des Betriebs zählt zu den häufigsten unmittelbaren Auswirkungen. Hinzu kommen finanzielle Schäden, Reputationsverluste sowie der Abfluss oder Verlust von Daten. (Quelle: ZEW, Leibniz-Zentrum für Europäische Wirtschaftsforschung). Für produzierende Unternehmen kann bereits der Ausfall einzelner Systeme erhebliche Auswirkungen auf Lieferketten und Produktionsprozesse haben.
Netzwerksegmentierung bremst Cyberattacken aus
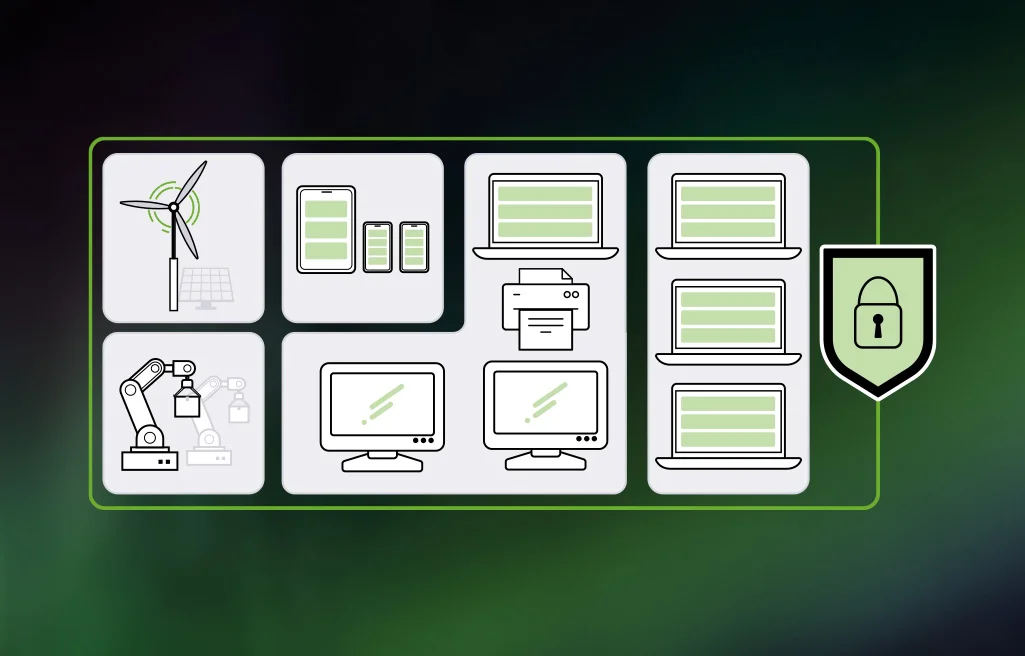
Netzwerksegmentierung ist eine wichtige Maßnahme, um die Auswirkungen von Cyberangriffen zu begrenzen. Dabei werden Netzwerke in viele kleine Segmente unterteilt. Das Prinzip gleicht den Schotten auf einem Schiff, die bei Wassereinbruch verhindern können, dass das gesamte Schiff vollläuft und sinkt. Übertragen auf die IT- und OT-Infrastruktur bedeutet das: Sollte eine Schadsoftware, etwa über eine infizierte E-Mail oder einen kompromittierten USB-Stick in ein Unternehmensnetzwerk gelangen, so unterbindet die Netzwerksegmentierung auch die ungebremste Ausbreitung über das gesamte Netzwerk.
Ausgangpunkt für eine erfolgreiche Netzwerksegmentierung ist eine gründliche Analyse, um den Schutzbedarf der unterschiedlichen Bereiche definieren zu können. Die Netzwerksegmente können dabei beliebig klein konzipiert werden, selbst ein einzelner, besonders kritischer Sensor kann ein einzelnes Segment darstellen.
Anschließend werden die einzelnen Segmente über Security-Gateways voneinander abgetrennt. Die Endian 4i Gateways sind dabei speziell für den Einsatz in industriellen Umgebungen konzipiert und kommen auch mit robusten Bedingungen zurecht. Die Gateways sind mit mehreren Cybersicherheitsfunktionen ausgestattet. Dazu gehört auch ein Intrusion Detection & Prevention System, das per Deep-Packet-Inspection-Technologie selbst komplexe Bedrohungen erkennen und automatisch stoppen kann.
Sicherer Fernzugriff als zusätzliche Schutzebene
Doch die Segmentierung löst das Problem nicht, solange der Zugriff auf die einzelnen Segmente unsicher bleibt. Jeder Fernzugriff sollte reglementiert sein und strengen Richtlinien unterliegen.
Endian Switchboard bietet deshalb ein zentrales Rechte- und Berechtigungsmanagement nach dem Least-Privilege-Prinzip. Jeder Benutzer erhält nur Zugriff auf die Bereiche, die für ihn relevant sind und kann dort auch nur Aktionen durchführen, die für die Erfüllung seiner Aufgaben notwendig sind. Bei besonders kritischen Bereichen besteht die Möglichkeit, vorab eine Berechtigung für einen Fernzugriff einzufordern. Das ist auch aus dem Safety-Blickwinkel ein Vorteil, denn so entscheidet die jeweilige Produktionsstätte, zu welchem Zeitpunkt eine Fernwartung ohne Risiken möglich ist.
Die Verbindung zwischen dem Endgerät, das für den Fernzugriff verwendet wird und der OT-Komponente erfolgt dabei verschlüsselt, so dass Daten weder mitgelesen noch manipuliert werden können.
Zur zusätzlichen Absicherung lassen sich Fernwartungssitzungen über Endian Switchboard aufzeichnen. Diese Funktion gewinnt auch durch den zunehmenden regulatorischen Druck an Bedeutung, denn NIS2 sowie derCyber Resilience Act verlangen Transparenz und Dokumentation. Durch die Aufzeichnungen von Fernzugriffen haben Unternehmen bereits einen wichtigen Compliance-Nachweis, ohne ein zusätzliches Produkt etablieren zu müssen.
Fazit
Die Bedrohungslage in der Fertigungsindustrie wird durch die zunehmende Vernetzung weiter steigen. Umso relevanter wird die Frage, wie Unternehmen ihre Netzwerke so strukturieren, dass ein einzelner Vorfall kontrollierbar bleibt. Mikrosegmentierung in Kombination mit einem sicheren Zugriff sowie durchgängiger Protokollierung ist dabei eine Grundvoraussetzung für resiliente Produktionsumgebungen.
Häufige Fragen, klare Antworten
Warum nehmen die Cyberangriffe in der Fertigungsindustrie zu?
Produktionssysteme sind heute vielfach mit IT-Netzwerken und externen Systemen verbunden, wodurch zusätzliche Eintrittspunkte für Angreifer entstehen. Je enger IT und OT zusammenwachsen, desto größer wird die Angriffsfläche. Laut ENISA Threat Landscape Report ist die Fertigungsindustrie binnen eines Jahres von Platz sieben auf Platz vier der am stärksten betroffenen EU-Sektoren aufgestiegen.
Was genau bewirkt Netzwerksegmentierung?
Netzwerksegmentierung unterteilt ein Netzwerk in viele kleine Segmente, vergleichbar mit den Schotten auf einem Schiff. Gelangt Schadsoftware in ein Unternehmensnetzwerk, verhindert die Segmentierung deren Ausbreitung über das gesamte Netzwerk hinweg.
Wie geht man bei der Einführung von Netzwerksegmentierung vor?
Ausgangspunkt ist eine gründliche Analyse, um den Schutzbedarf der unterschiedlichen Bereiche zu definieren. Die Segmente können beliebig klein konzipiert werden, im Extremfall kann sogar ein einzelner kritischer Sensor ein eigenes Segment bilden. Anschließend werden die Segmente über Security-Gateways voneinander getrennt.
Welche Rolle spielen die Endian 4i Gateways dabei?
Die Endian 4i Gateways sind speziell für den Einsatz in industriellen Umgebungen konzipiert und für robuste Bedingungen ausgelegt. Sie verfügen unter anderem über ein Intrusion Detection & Prevention System, das mittels Deep-Packet-Inspection auch komplexe Bedrohungen erkennt und automatisch stoppt.
Wie sorgt Endian Switchboard für sicheren Fernzugriff auf segmentierte Bereiche?
Endian Switchboard setzt ein zentrales Rechte- und Berechtigungsmanagement nach dem Least-Privilege-Prinzip um. Jeder Benutzer erhält nur Zugriff auf die für ihn relevanten Bereiche, Verbindungen werden verschlüsselt, und für besonders kritische Bereiche lässt sich eine vorherige Berechtigung einfordern. Sitzungen können zusätzlich aufgezeichnet werden, was auch als Compliance-Nachweis für NIS2 und den Cyber Resilience Act dient.

Cyberangriffe auf die Fertigungsindustrie
ENISA Threat Landscape 2025
Die Fertigungsindustrie ist 2025 von Platz sieben auf Platz vier der am stärksten betroffenen NIS2-Sektoren vorgerückt. Die Zahlen zeigen, woher die Angriffe kommen und warum getrennte Netzwerke und kontrollierter Zugriff heute den Unterschied machen.
Quelle: ENISA Threat Landscape Report
der cyberkriminellen Vorfälle in der Fertigungsindustrie waren Ransomware
der Angriffe auf die Fertigungsindustrie gingen auf Cyberkriminalität zurück
der Hacktivismus-Angriffe in der Fertigung waren DDoS-Attacken und OT-Störversuche