


Reti di produzione sicure
Perché segmentazione e controllo degli accessi sono decisivi
L'industria manifatturiera è sempre più nel mirino dei criminali informatici. Una segmentazione coerente della rete e un accesso remoto controllato aiutano le aziende a limitare i rischi e a rendere gli ambienti di produzione più resilienti.
Nelle statistiche europee sulle minacce informatiche l'industria manifatturiera ha un peso relativamente contenuto. I numeri, però, si stanno muovendo, come dimostra il ENISA Threat Landscape Report. In base alla quota di incidenti segnalati per settore, in un solo anno il comparto è passato dal settimo al quarto posto. Per la prima volta l'industria manifatturiera è quindi tra i cinque settori più colpiti nell'UE.
Uno dei motivi principali di questo aumento è la crescente interconnessione. Oggi i sistemi di produzione sono spesso collegati alle reti IT e a sistemi esterni. Nascono così ulteriori punti di ingresso per gli attaccanti. Più IT e OT si integrano dal punto di vista tecnico, più cresce la superficie di attacco. Il report ENISA conferma che, oltre ai dispositivi mobili, sono soprattutto i sistemi di tecnologia operativa (OT) a rappresentare un obiettivo interessante per gli attacchi informatici.
Le conseguenze di un attacco possono essere gravi. L'interruzione dell'attività è tra gli effetti immediati più frequenti. A questo si aggiungono danni finanziari, perdita di reputazione e la sottrazione o la perdita di dati. (Fonte: ZEW, Leibniz-Zentrum für Europäische Wirtschaftsforschung). Per le aziende manifatturiere anche il fermo di singoli sistemi può avere ripercussioni notevoli su catene di fornitura e processi produttivi.
La segmentazione della rete frena gli attacchi informatici
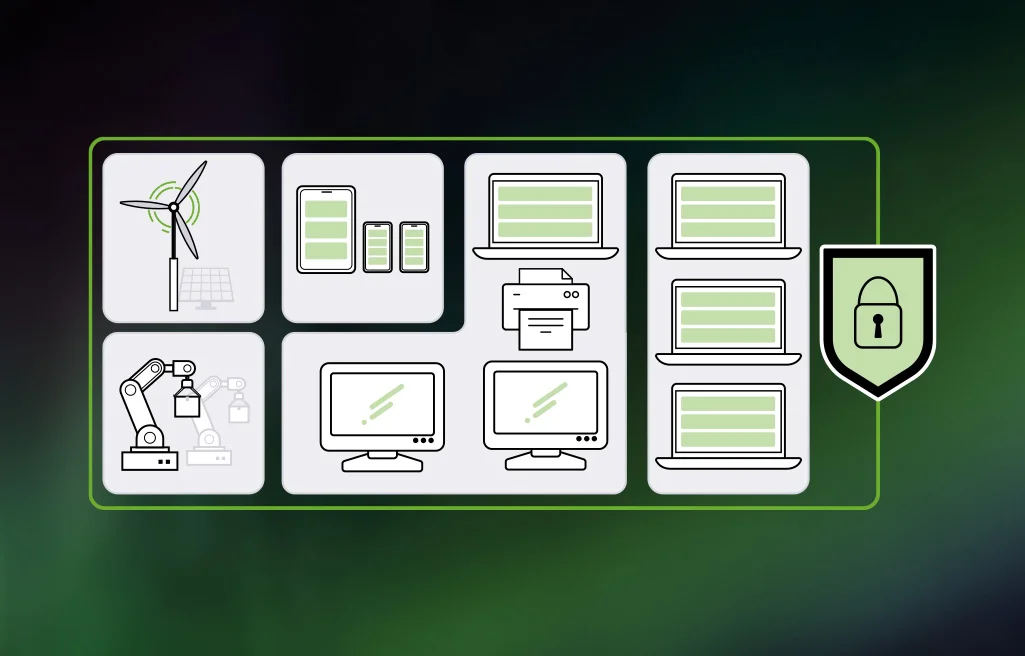
La segmentazione della rete è una misura importante per limitare gli effetti degli attacchi informatici. Le reti vengono suddivise in molti segmenti di piccole dimensioni. Il principio ricorda le paratie di una nave: in caso di infiltrazione d'acqua impediscono che l'intera imbarcazione si allaghi e affondi. Applicato all'infrastruttura IT e OT significa questo: se un malware entra nella rete aziendale, per esempio tramite un'e-mail infetta o una chiavetta USB compromessa, la segmentazione ne blocca la diffusione incontrollata su tutta la rete.
Il punto di partenza per una segmentazione efficace è un'analisi accurata, che permetta di definire il livello di protezione necessario per le diverse aree. I segmenti possono essere progettati piccoli a piacere: anche un singolo settore particolarmente critico può costituire un segmento a sé.
I singoli segmenti vengono poi separati tra loro tramite security gateway. I gateway Endian 4i sono progettati specificamente per l'impiego in ambienti industriali e resistono anche a condizioni difficili. I gateway integrano diverse funzioni di cybersicurezza. Tra queste anche un sistema di Intrusion Detection & Prevention che, grazie alla tecnologia di deep packet inspection, riconosce e blocca automaticamente anche le minacce più complesse.
L'accesso remoto sicuro come ulteriore livello di protezione
La segmentazione, però, non risolve il problema se l'accesso ai singoli segmenti resta insicuro. Ogni accesso remoto deve essere regolamentato e sottostare a policy rigorose.
Per questo Endian Switchboard offre una gestione centralizzata di diritti e autorizzazioni secondo il principio del privilegio minimo. Ogni utente accede soltanto alle aree rilevanti per il proprio lavoro. E in quelle aree può eseguire solo le azioni necessarie a svolgere i propri compiti. Per le aree particolarmente critiche è possibile richiedere in anticipo un'autorizzazione all'accesso remoto. È un vantaggio anche dal punto di vista della safety: è il singolo stabilimento a decidere in quale momento la manutenzione remota è possibile senza rischi.
La connessione tra il dispositivo utilizzato per l'accesso remoto e il componente OT è cifrata. I dati non possono quindi essere né intercettati né manipolati.
Per una sicurezza aggiuntiva, le sessioni di manutenzione remota possono essere registrate tramite Endian Switchboard. Questa funzione acquista importanza anche per la crescente pressione normativa: NIS2 e il Cyber Resilience Act richiedono trasparenza e documentazione. Con le registrazioni degli accessi remoti le aziende dispongono già di una prova di conformità importante, senza dover introdurre un prodotto aggiuntivo.
Conclusioni
Con la crescente interconnessione, il livello di minaccia nell'industria manifatturiera continuerà ad aumentare. Diventa quindi sempre più rilevante la domanda su come strutturare le reti perché un singolo incidente resti sotto controllo. La microsegmentazione, unita a un accesso sicuro e a una registrazione continua, è un presupposto fondamentale per ambienti di produzione resilienti.
Domande frequenti
Perché gli attacchi informatici nel settore manifatturiero sono in aumento?
Oggi i sistemi di produzione sono spesso collegati alle reti IT e a sistemi esterni. Nascono così ulteriori punti di ingresso per gli attaccanti. Più IT e OT si integrano, più cresce la superficie di attacco. Secondo l'ENISA Threat Landscape Report, in un solo anno il settore manifatturiero è passato dal settimo al quarto posto tra i settori UE più colpiti.
Che cosa fa esattamente la segmentazione della rete?
La segmentazione della rete suddivide una rete in molti segmenti di piccole dimensioni, come le paratie di una nave. Se un malware entra nella rete aziendale, la segmentazione ne impedisce la diffusione su tutta la rete.
Come si procede nell'introdurre la segmentazione della rete?
Il punto di partenza è un'analisi accurata, per definire il livello di protezione necessario per le diverse aree. I segmenti possono essere progettati piccoli a piacere: nei casi estremi anche un singolo sensore critico può costituire un segmento a sé. I segmenti vengono poi separati tra loro tramite security gateway.
Che ruolo hanno i gateway Endian 4i?
I gateway Endian 4i sono progettati specificamente per l'impiego in ambienti industriali e realizzati per condizioni difficili. Dispongono, tra l'altro, di un sistema di Intrusion Detection & Prevention che, tramite deep packet inspection, riconosce e blocca automaticamente anche le minacce complesse.
Come garantisce Endian Switchboard un accesso remoto sicuro alle aree segmentate?
Endian Switchboard realizza una gestione centralizzata di diritti e autorizzazioni secondo il principio del privilegio minimo. Ogni utente accede soltanto alle aree rilevanti per il proprio lavoro, le connessioni sono cifrate e per le aree particolarmente critiche è possibile richiedere un'autorizzazione preventiva. Le sessioni possono inoltre essere registrate, cosa che funge anche da prova di conformità per NIS2 e il Cyber Resilience Act.

Attacchi informatici all'industria manifatturiera
ENISA Threat Landscape 2025
Nel 2025 il settore manifatturiero è passato dal settimo al quarto posto tra i settori NIS2 più colpiti. I dati mostrano da dove arrivano gli attacchi e perché oggi reti separate e accessi controllati fanno la differenza.
degli incidenti di criminalità informatica nel settore manifatturiero era ransomware
degli attacchi all'industria manifatturiera derivava dalla criminalità informatica
degli attacchi hacktivisti nel settore manifatturiero erano attacchi DDoS e tentativi di interrompere l'OT